Microsoft Intune, kurumun cihazlarını ve bu cihazlardaki uygulamaları Cloud üzerinden yöneten Endpoint Management servisidir. Windows, macOS, iOS/iPadOS, Android ve Linux cihazlara Policy gönderir, uygulama dağıtır, cihazın kurum kurallarına uyup uymadığını ölçer ve bu sonucu Microsoft Entra ID ile paylaşır. On-Premises tarafta bir yönetim sunucusu kurmanız gerekmez. Yönetim trafiği, cihaz ile Intune servisi arasında Internet üzerinden yürür.
Bu yazıda Intune'un hangi bileşenlerden oluştuğunu, MDM ve MAM yaklaşımlarının birbirinden nasıl ayrıldığını, Compliance ile Conditional Access arasındaki ilişkiyi ve lisans tarafını anlatıyorum. Kurulum adımlarına girmiyorum. Amacım, bir Intune projesine başlamadan önce resmin bütününü ortaya koymak.
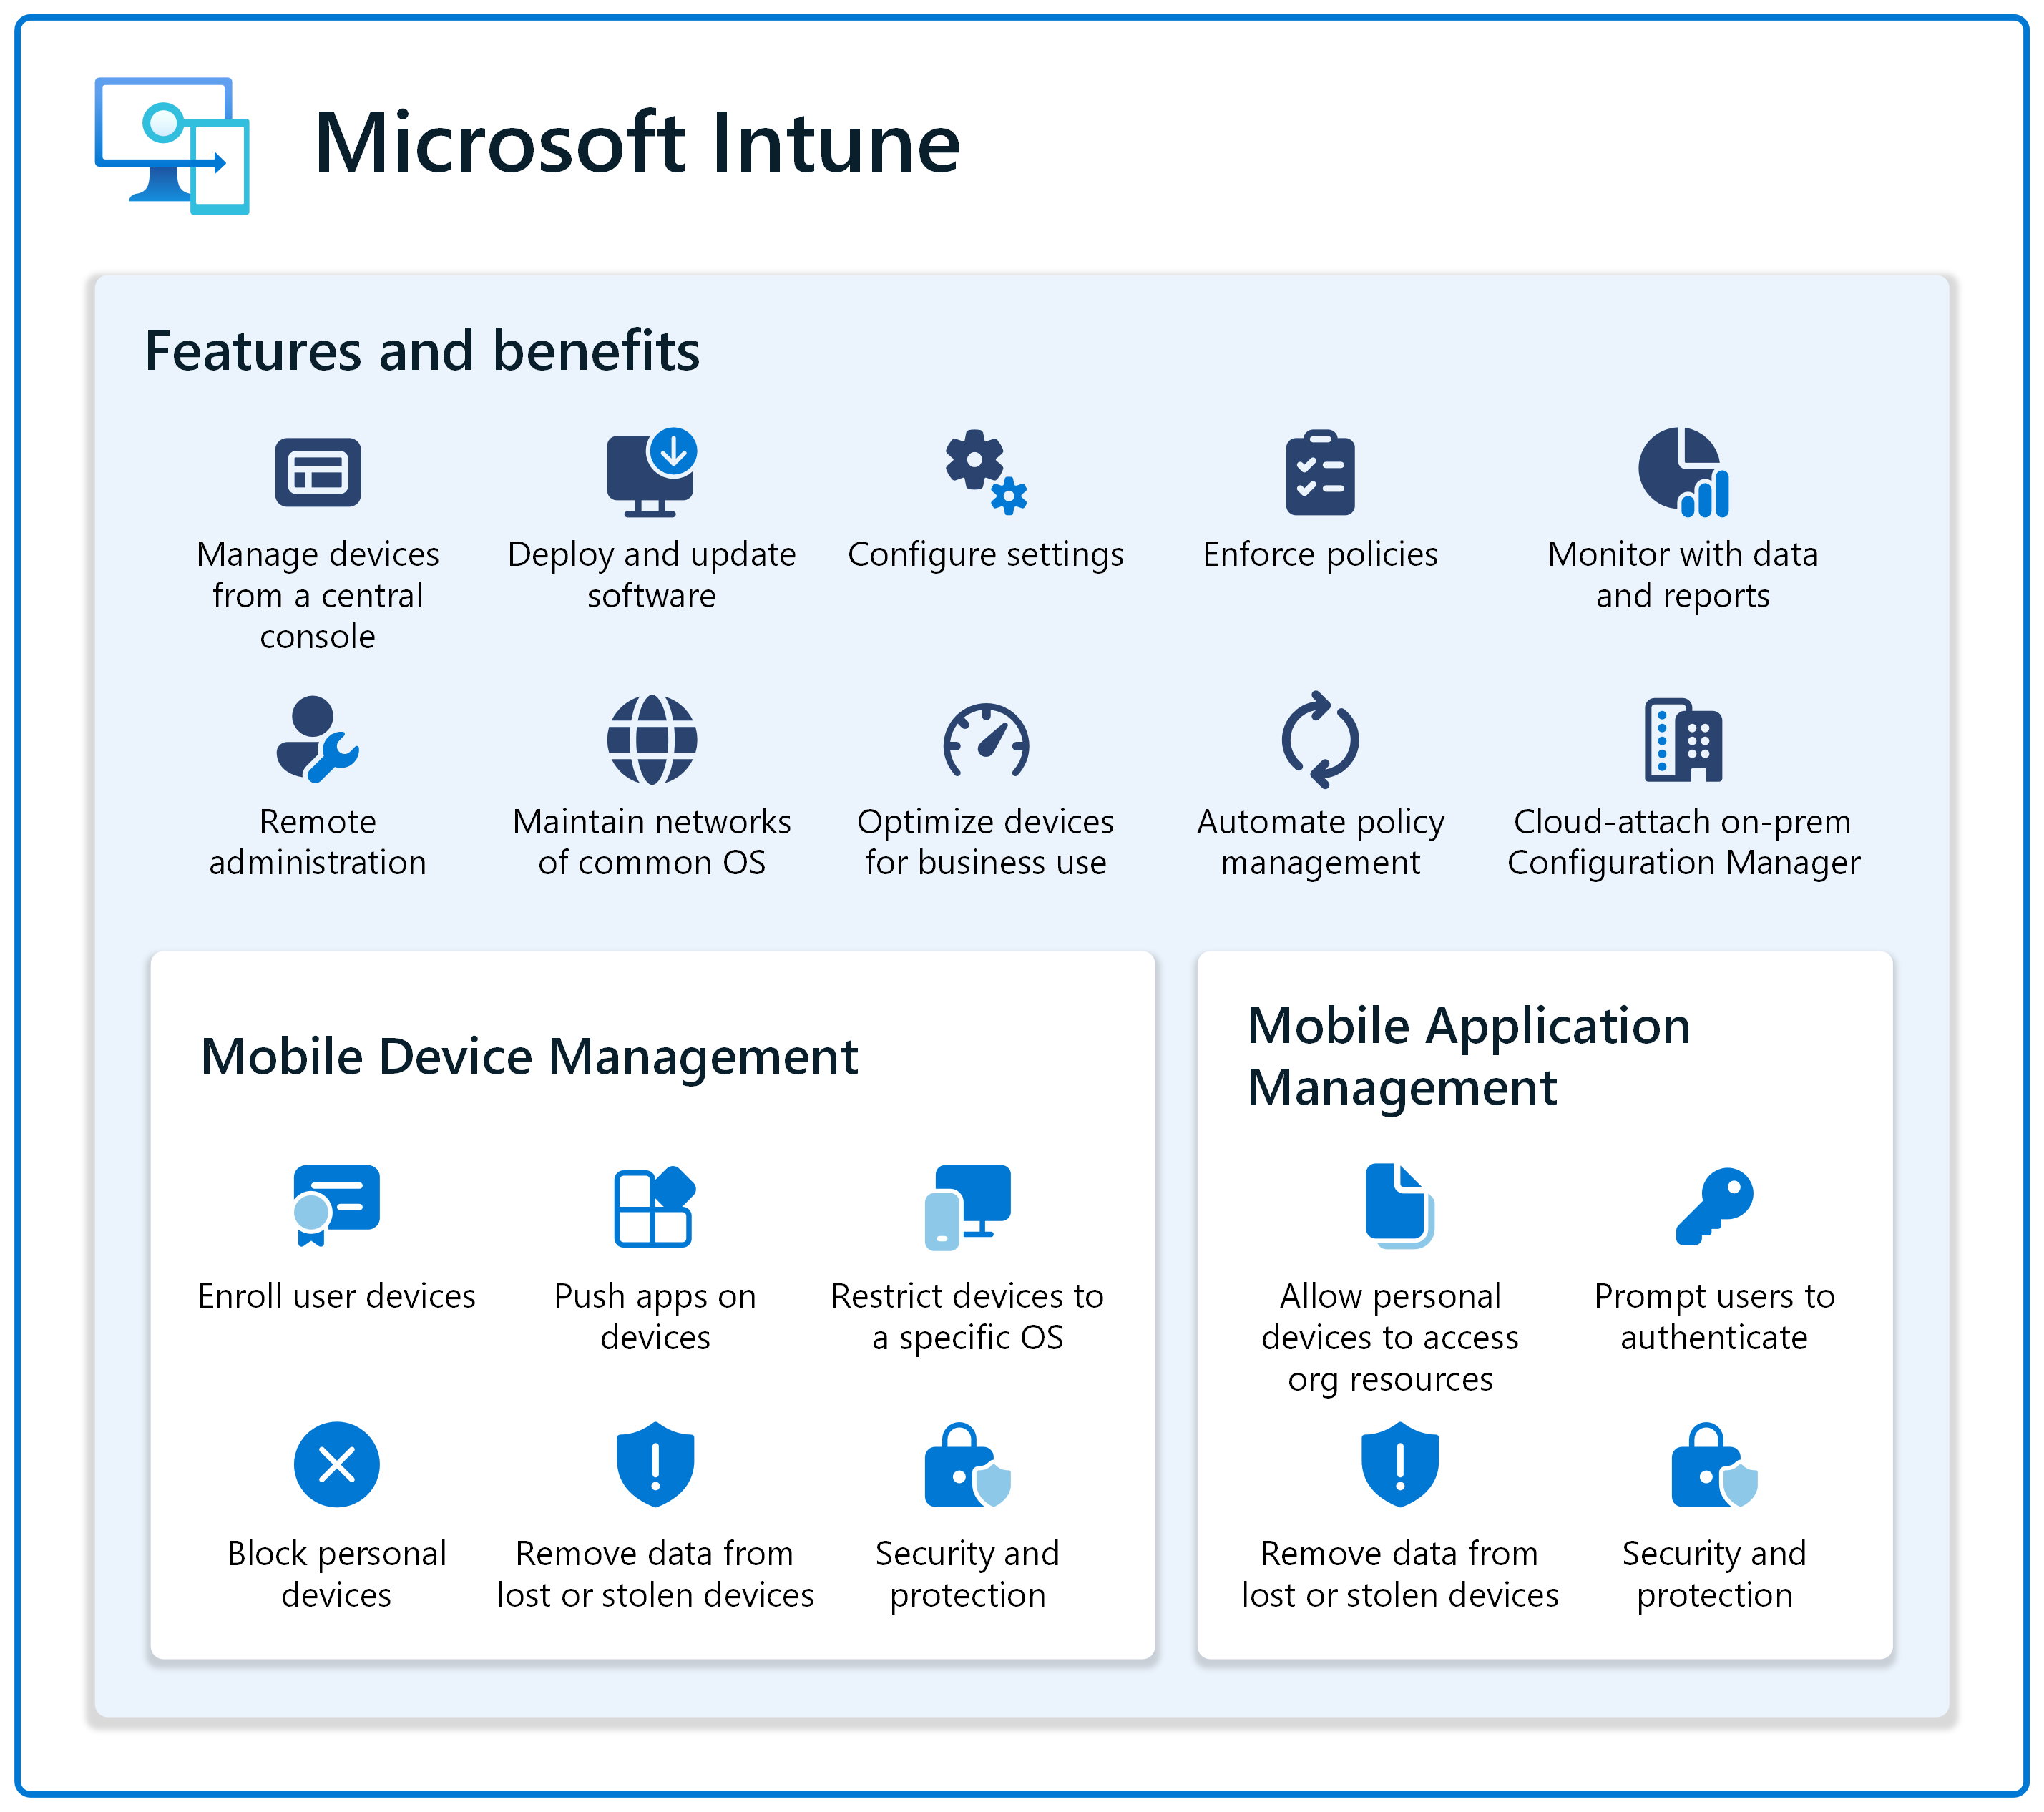
Microsoft Intune Nedir?
Intune'u anlamanın en kolay yolu, onu Microsoft Entra ID'nin cihaz tarafındaki tamamlayıcısı olarak düşünmektir. Kullanıcılar, gruplar ve cihaz nesneleri Microsoft Entra ID'de (eski adıyla Azure Active Directory) durur. Intune ise bu kimliklere ve gruplara atanan Policy'leri, uygulamaları ve güvenlik ayarlarını cihaza taşır. Bir Policy'yi doğrudan cihaza değil, Entra ID'deki bir kullanıcı ya da cihaz grubuna atarsınız. Intune, o grubun üyesi olan cihazlara ilgili ayarı uygular.
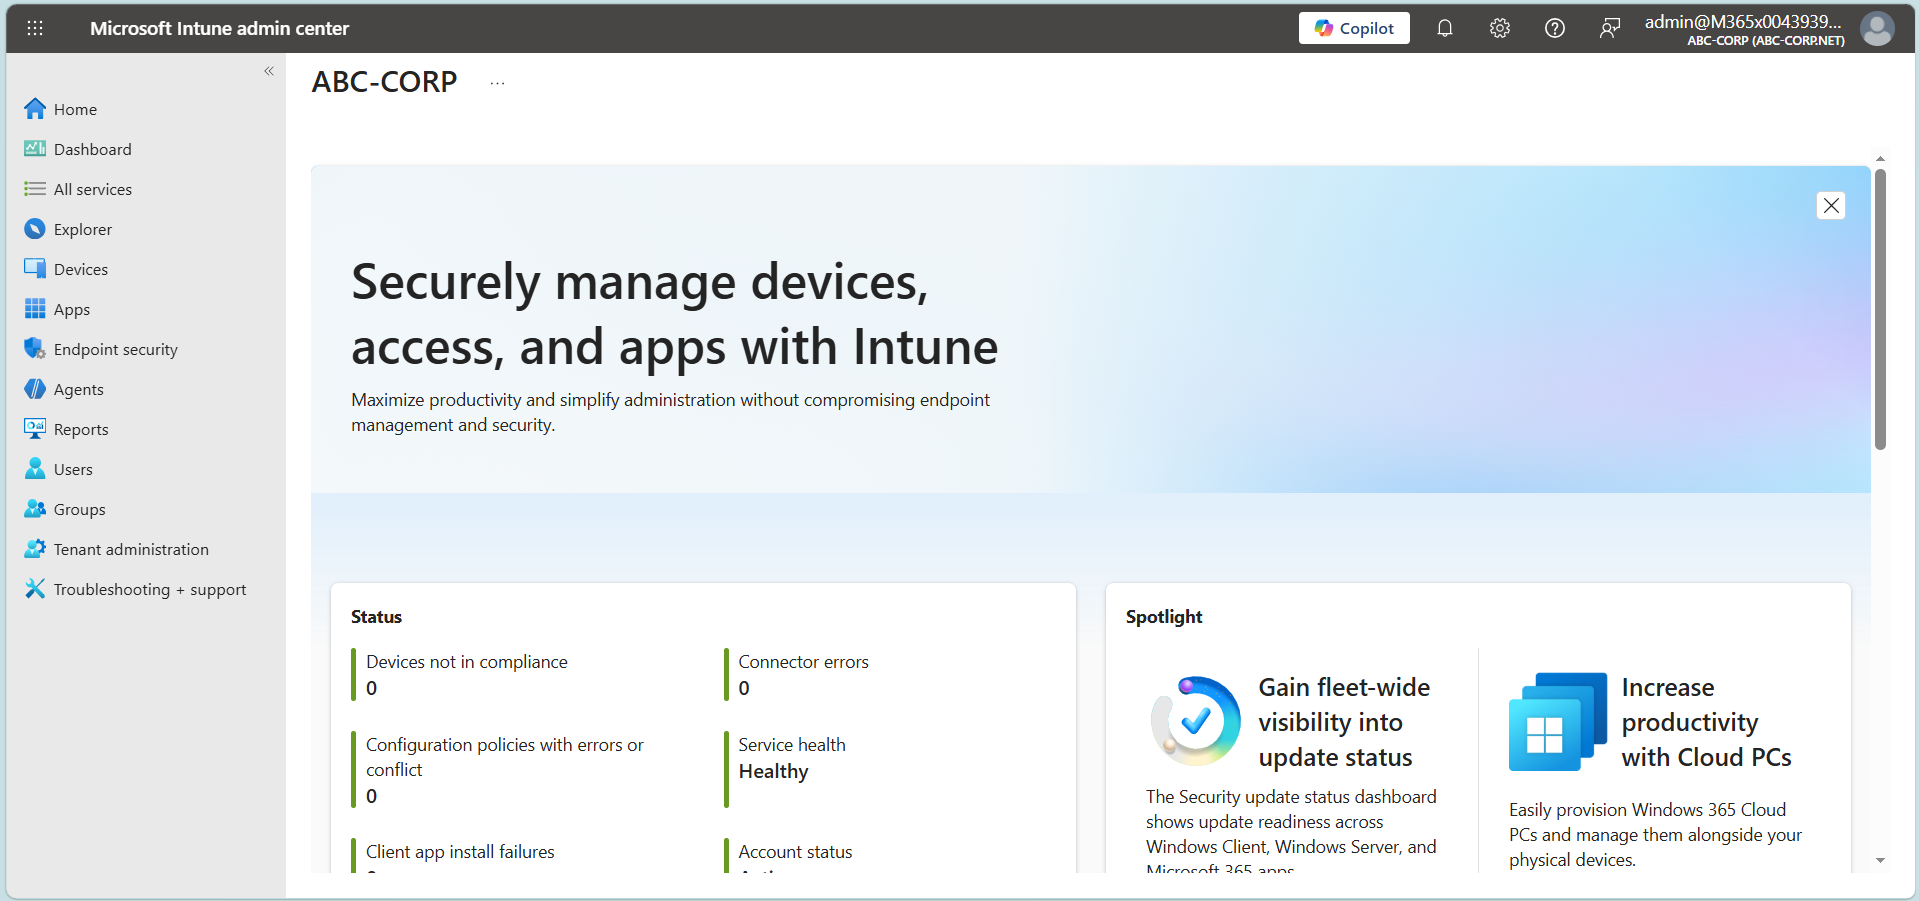
Yönetim işlemlerinin tamamı Microsoft Intune Admin Center (intune.microsoft.com) üzerinden yapılır. Eski dokümanlarda ve ekran görüntülerinde aynı konsolu Microsoft Endpoint Manager Admin Center adıyla görebilirsiniz. Microsoft bu markayı kaldırdı, ürünün adı bugün yalnızca Microsoft Intune'dur.
Microsoft Intune'un Temel Bileşenleri
Intune'da yapılan işlerin neredeyse tamamı altı bileşenden birine denk gelir. Bunları baştan ayırt etmek, ileride hangi sorunu hangi Policy türüyle çözeceğinizi netleştirir.
Device Enrollment, cihazın Intune yönetimine alınmasıdır. Kayıt sırasında cihaza bir MDM sertifikası yüklenir ve cihaz bundan sonra servisle bu sertifika üzerinden konuşur. Kayıt türlerini ve Tenant tarafındaki ön koşulları Microsoft Intune Cihaz Kaydı (Device Enrollment) Süreci ve Gereksinimleri yazımda ayrıntılı olarak anlattım.
Configuration Profile, cihazın nasıl davranacağını belirleyen ayarları taşır. Wi-Fi ve VPN profilleri, BitLocker ya da FileVault şifrelemesi, kamera, Bluetooth ve USB depolama kısıtlamaları, Windows Update halkaları bu profillerle gönderilir. Windows tarafında bu ayarlar arka planda Configuration Service Provider (CSP) üzerinden uygulanır. Hangi ayarın hangi Windows sürümünde desteklendiği de CSP'ye bağlıdır.
Compliance Policy, cihazı yapılandırmaz, ölçer. Disk şifreli mi, minimum işletim sistemi sürümü karşılanıyor mu, parola kuralı uygulanıyor mu, cihaz Jailbreak ya da Root edilmiş mi gibi sorulara bakar ve cihazı Compliant ya da Not Compliant olarak işaretler. Bu sonucun erişim kararına nasıl dönüştüğünü aşağıda ayrı bir başlıkta ele alıyorum.
Uygulama yönetimi tarafında Microsoft 365 Apps, Win32 uygulamaları, Line-of-Business paketleri ve mağaza uygulamaları cihazlara Required ya da Available olarak atanır. App Protection Policy (APP) ise uygulamanın içindeki kurumsal veriyi korur ve cihazın Intune'a kayıtlı olmasını gerektirmez. Endpoint Security düğümü de Antivirus, Disk Encryption, Firewall, Attack Surface Reduction ve Security Baseline ayarlarını güvenlik ekiplerinin kullanacağı tek bir yerde toplar.
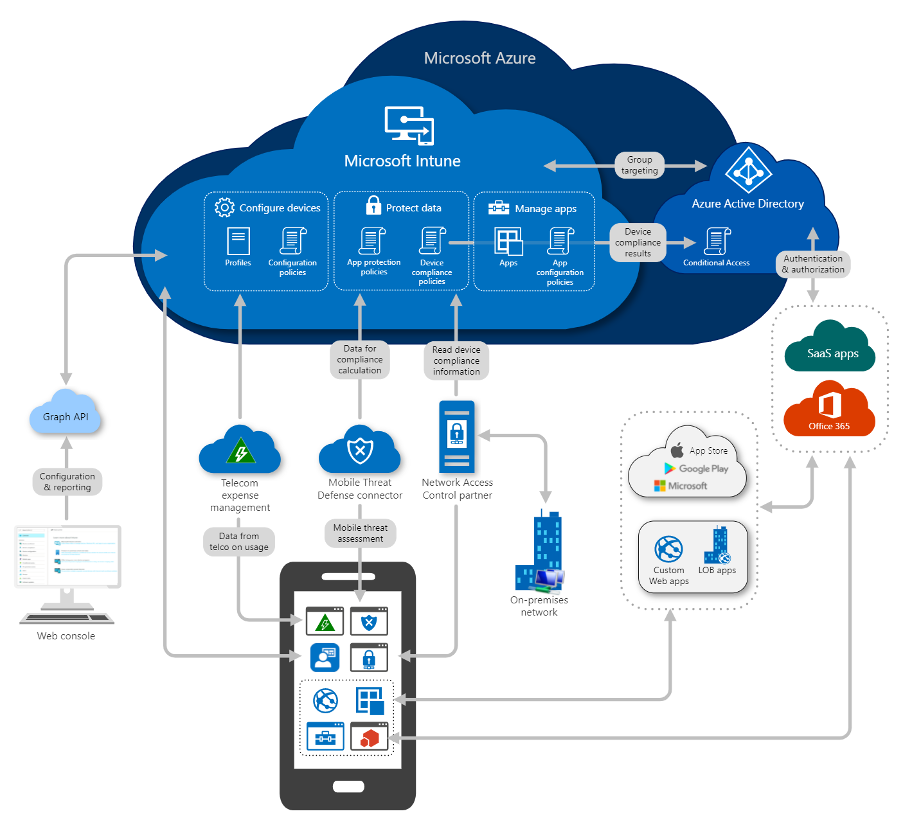
Policy'ler cihaza anında inmez. Cihaz, Intune ile yaptığı Check-in döngüsünde yeni ayarları alır. Kayıt sonrası oturmuş bir cihazda bu döngü yaklaşık 8 saatte birdir. Admin Center'dan ya da Company Portal'dan tetiklenen Sync işlemi beklemeyi kısaltır.
Desteklenen Platformlar
Intune; Windows, macOS, iOS/iPadOS, Android, Linux ve ChromeOS cihazları destekler. Ancak destek sürüme bağlıdır ve platformlar arasında yönetim derinliği aynı değildir. Bu yazıyı güncellediğim tarihte Apple tarafında iOS/iPadOS 17 ve macOS 14 ile sonrası destekleniyor. Android'de kullanıcı bazlı yönetim yöntemleri Android 10 ve üzerini istiyor. Microsoft, Apple tarafında son üç ana sürümü desteklediği için bu alt sınırlar her yıl yukarı kayıyor. Güncel liste için Microsoft'un Supported operating systems and browsers in Intune sayfasını esas almanızı öneririm.
Linux tarafında destek Ubuntu LTS ve Red Hat Enterprise Linux ile sınırlıdır. Yönetim kapsamı da Compliance Policy ve Script tabanlı yapılandırma etrafında kalır. Windows ya da iOS'ta alıştığınız uygulama dağıtımı gibi yetenekleri Linux'ta bulamazsınız. Android'de ise eski Device Administrator yönetimi, Google Mobile Services erişimi olan cihazlarda Aralık 2024 itibarıyla destek dışı kaldı. Yeni kurulumlarda Android Enterprise yöntemleri kullanılmalıdır.
Windows 10, 14 Ekim 2025'te destek dışı kaldı. Intune'da artık Allowed statüsündedir. Cihaz kaydolabilir ve yönetilebilir, ancak Microsoft yeni özelliklerin bu sürümde çalışacağını garanti etmez.
MDM ve MAM: İki Yönetim Yaklaşımı
Intune'da bir cihazdaki kurumsal veriyi iki farklı seviyede koruyabilirsiniz. Mobile Device Management (MDM) cihazın kendisini yönetir. Mobile Application Management (MAM) ise cihaza dokunmadan, uygulamanın içindeki kurumsal veriyi yönetir. Hangisini seçeceğinizi çoğunlukla cihazın sahibi belirler. Şirkete ait cihazda MDM beklenen modeldir. Çalışanın kendi telefonunda ise cihazın tamamını yönetmek hem gereksiz hem de kullanıcı açısından kabul edilmesi zor bir taleptir.
|
Kriter |
MDM |
MAM |
|
Yönetim kapsamı |
Cihazın tamamı ya da cihazdaki iş alanı |
Policy uygulanan uygulamaların içindeki kurumsal veri |
|
Device Enrollment |
Zorunlu |
Gerekmez |
|
Kullanılan Policy türleri |
Configuration Profile, Compliance Policy, Endpoint Security |
App Protection Policy, App Configuration Policy |
|
Veri silme davranışı |
Wipe ya da Retire |
Selective Wipe |
|
Tipik senaryo |
Şirkete ait cihazlar |
BYOD, kişisel telefon ve tabletler |
Mobile Device Management (MDM)
MDM modelinde cihaz önce Intune'a Enroll edilir. Kayıtla birlikte cihaza MDM sertifikası yüklenir ve Intune, işletim sisteminin sunduğu yönetim arayüzü üzerinden cihaza ayar gönderebilir hale gelir. Bu noktadan sonra parola kuralını, disk şifrelemesini, minimum işletim sistemi sürümünü, kamera, Bluetooth ve USB depolama kullanımını, Wi-Fi, VPN ve sertifika profillerini merkezi olarak yönetirsiniz. Kayıttan önce cihazın Entra ID'de bir kimliğe sahip olması gerekir. Hybrid yapılarda bu kimliğin nasıl oluştuğunu Client'lar Hybrid Join Sürecinde Entra ID'ye SCP ile Nasıl Kaydolur yazımda inceledim.
Kişisel cihazlarda MDM'in kapsamı platforma göre değişir. Android Enterprise'da Personally-Owned Work Profile, Apple tarafında User Enrollment, iş verisini cihazın geri kalanından ayırır ve yönetici yalnızca iş alanını görür. Windows'ta böyle bir alan ayrımı yoktur. Kişisel bir Windows cihazı Enroll ettiğinizde cihazın tamamı yönetim kapsamına girer. BYOD planlarken bu farkı kullanıcılara baştan anlatmak, sonradan çıkacak itirazların önüne geçer.
Cihaz kaybolduğunda, çalındığında ya da kullanıcı kurumdan ayrıldığında devreye Remote Action'lar girer. Makalelerde çoğu zaman tek bir "uzaktan silme" olarak geçen bu işlem aslında üç farklı komuttur ve sonuçları birbirinden çok farklıdır.
|
İşlem |
Ne yapar? |
Ne zaman kullanılır? |
|
Wipe |
Cihazı fabrika ayarlarına döndürür. Kişisel veriler dahil her şey silinir. |
Şirkete ait cihaz kaybolduğunda, çalındığında ya da başka bir kullanıcıya devredileceğinde |
|
Retire |
Intune'un gönderdiği uygulama verisini, profilleri ve ayarları kaldırır, cihazı yönetimden çıkarır. Kişisel veriler yerinde kalır. |
Kişisel cihazını Enroll etmiş bir kullanıcı kurumdan ayrıldığında |
|
Selective Wipe |
Yalnızca App Protection Policy uygulanan uygulamaların içindeki kurumsal veriyi siler. Cihaza ve kişisel veriye dokunmaz. |
Cihazın Intune'a kayıtlı olmadığı MAM senaryolarında |
Wipe işlemi geri alınamaz. Komut, cihaz çevrimiçi olup Intune ile haberleştiği anda uygulanır. Kapalı ya da ağa bağlı olmayan bir cihazda komut beklemede kalır.
Mobile Application Management (MAM)
MAM'in arkasındaki mekanizma App Protection Policy'dir. Bu Policy cihaza değil, Intune App SDK ile geliştirilmiş uygulamalara uygulanır. Outlook, Teams, OneDrive, Word, Excel ve Microsoft Edge gibi Microsoft uygulamaları SDK'yı zaten içerir. Kendi Line-of-Business uygulamanızı da SDK ya da App Wrapping Tool ile aynı korumaya dahil edebilirsiniz. Kullanıcı uygulamada kurumsal hesabıyla oturum açtığında uygulama Intune servisine bağlanır, kendisine atanmış Policy'yi alır ve kuralları uygulamanın kendisi uygular. Cihazın Enroll edilmesine gerek kalmamasının sebebi budur.
Bu modelde kurumsal veri uygulamanın içinde şifreli tutulur ve Policy, verinin nereye çıkabileceğini belirler. Kurumsal bir e-postadaki metnin kişisel bir uygulamaya Copy & Paste ile taşınmasını, ekin kişisel bir depolama alanına kaydedilmesini ya da verinin yönetilmeyen bir uygulamada açılmasını engelleyebilirsiniz. Uygulamanın açılışında PIN ya da biyometrik doğrulama da isteyebilirsiniz.
Bu kuralların tamamı, Policy'nin Data protection adımında birer satır olarak tanımlanır. Tipik bir iOS/iPadOS Policy'sinde konuyla ilgili satırlar ve değerleri şöyledir:
App Protection Policy (iOS/iPadOS) - Data protection

Data Transfer
  Send org data to other apps ............ Policy managed apps
  Save copies of org data ................ Block
  Restrict cut, copy, and paste .......... Policy managed apps with paste in

Functionality
  Screen capture ......................... Block
Erişim koşulları MAM tarafında Conditional Launch ayarlarıyla tanımlanır. Minimum işletim sistemi sürümü, minimum uygulama sürümü, Jailbreak ya da Root tespiti ve izin verilen en yüksek cihaz tehdit seviyesi burada kontrol edilir. Koşul sağlanmadığında uygulama kullanıcıyı uyarabilir, erişimi engelleyebilir ya da kurumsal veriyi silebilir. Bir ayrımı burada netleştirmek gerekiyor. Cihaz diskinin şifreli olup olmadığı bir MAM koşulu değildir. O kontrol MDM tarafındaki Compliance Policy'ye aittir. MAM cihazı değil, uygulamanın içindeki kurumsal veriyi şifreler.
Screenshot engelleme de platforma göre farklı çalışır. Android'de bunun için ayrı bir ayar bulunur. iOS/iPadOS'ta ise uzun süre böyle bir kontrol yoktu. Güncel Intune App SDK sürümlerini kullanan uygulamalarda, "Send org data to other apps" ayarı "All apps" dışında bir değere çekildiğinde ekran görüntüsü varsayılan olarak engelleniyor ve kullanıcı siyah bir ekran yakalıyor. Bu engel ekran paylaşımını da kapsadığı için Teams toplantılarında ekran paylaşan kullanıcılarınız varsa Policy'yi devreye almadan önce test etmenizi öneririm.
Kullanıcı kurumdan ayrıldığında ya da cihaz kaybolduğunda Selective Wipe ile uygulamalardaki kurumsal veriyi kaldırırsınız. Komut, uygulama Intune servisiyle bir sonraki haberleşmesinde uygulanır. Fotoğraflar, kişisel e-posta hesapları ve cihazdaki diğer uygulamalar etkilenmez.
Windows'ta MAM yalnızca Microsoft Edge üzerinden çalışır ve kapsamı mobil platformlardakiyle aynı değildir. Cihazını Enroll etmeyen ama App Protection Policy alan kullanıcılar için de Intune lisansı gerekir.
MDM ve MAM'in Birlikte Kullanımı
Bu iki yaklaşım birbirinin alternatifi değildir, aynı cihazda birlikte çalışabilir. Enroll edilmiş bir şirket telefonunda MDM cihazın parola kuralını ve şifrelemesini yönetirken, App Protection Policy de Outlook'taki kurumsal verinin kişisel uygulamalara taşınmasını engeller. MDM cihazı güvene alır ama uygulamalar arasındaki veri akışını bu ayrıntıda kontrol etmez. O boşluğu MAM doldurur.
App Protection Policy oluştururken Policy'nin hangi cihaz türlerini hedefleyeceğini seçersiniz: Managed, Unmanaged ya da her ikisi. Pratikte sık kullanılan model, Unmanaged cihazlar için daha sıkı, Managed cihazlar için daha esnek iki ayrı Policy tanımlamaktır. Enroll edilmiş cihaz zaten Compliance Policy ile denetlendiği için orada kullanıcıyı ek PIN adımlarıyla yormak çoğu zaman gerekmez.
Compliance Policy ve Conditional Access İlişkisi
Intune hakkındaki en yaygın yanlış anlama, uyumsuz cihazın erişimini Intune'un kestiği düşüncesidir. Intune erişim kararı vermez. Compliance Policy cihazı değerlendirir ve sonucu Entra ID'deki cihaz nesnesine yazar. Kullanıcı Exchange Online, SharePoint ya da başka bir kaynağa erişmek istediğinde Authentication isteği Entra ID'ye gider ve kararı oradaki Conditional Access Policy'si verir. Policy'de "Require device to be marked as compliant" koşulu varsa ve cihaz Not Compliant durumdaysa erişim engellenir.
Cihaz ---- Check-in ----> Microsoft Intune
                              |
                              |  Compliance Policy değerlendirmesi
                              v
                    Compliant / Not Compliant
                              |
                              |  Sonuç cihaz nesnesine yazılır
                              v
                      Microsoft Entra ID
                              |
Kullanıcı oturum açar ---> Conditional Access Policy
                              |
                              v
                    Grant (erişim) / Block (engel)
Conditional Access, Intune'un değil Microsoft Entra ID'nin özelliğidir ve Microsoft Entra ID P1 ya da P2 lisansı gerektirir. Conditional Access tanımlı değilse Compliance Policy yalnızca raporlama yapar, erişimi etkilemez.
Aynı zincir MAM tarafında da kurulabilir. Conditional Access'teki "Require app protection policy" koşulu, kurumsal veriye yalnızca App Protection Policy almış uygulamalardan erişilmesini zorunlu kılar. Böylece kullanıcı, Enroll edilmemiş telefonundaki yerleşik e-posta uygulamasıyla Mailbox'ına bağlanamaz, Outlook'u kullanmak zorunda kalır. Conditional Access'in MFA tarafını Microsoft Entra ID'de MFA Yapılandırması ve Uygulama Yöntemleri yazımda ele aldım.
Microsoft Defender for Endpoint entegrasyonu da bu zincire eklenir. Intune ile Defender for Endpoint arasındaki bağlantı açıldığında Defender, cihaz için bir risk seviyesi hesaplar. Compliance Policy'de izin verilen en yüksek risk seviyesini tanımlarsınız. Cihazda aktif bir tehdit tespit edilip risk seviyesi bu eşiği aştığında cihaz Not Compliant olur ve Conditional Access erişimi keser. Tehdit giderildiğinde cihaz bir sonraki değerlendirmede yeniden Compliant duruma döner.
Windows Autopilot ve Co-Management
Windows tarafında Intune'un yanında iki kavramı daha sık duyarsınız. Windows Autopilot, yeni bir cihazın imaj basılmadan, kullanıcı kutudan çıkarıp kurumsal hesabıyla oturum açtığında Entra ID'ye katılıp Intune'a Enroll olmasını sağlar. Cihazın donanım kimliğinin önceden Tenant'a tanıtılmış olması ve Automatic Enrollment için Microsoft Entra ID P1 ya da P2 lisansı gerekir.
Co-Management ise Configuration Manager kullanan kurumlar için geçiş modelidir. Aynı Windows cihaz hem Configuration Manager hem de Intune tarafından yönetilir ve Compliance, Windows Update ya da Endpoint Protection gibi iş yüklerini hazır olduğunuzda tek tek Intune'a kaydırırsınız. Mevcut Configuration Manager yatırımını bir gecede bırakmak zorunda kalmadan Cloud yönetimine geçmenin desteklenen yolu budur.
Lisans ve Yönetici Rolleri
Intune'un temel kademesi Microsoft Intune Plan 1'dir. Tek başına alınabildiği gibi Microsoft 365 E3 ve E5, Enterprise Mobility + Security E3 ve E5, Microsoft 365 Business Premium ile Microsoft 365 F1 ve F3 paketlerinin içinde de gelir. Cihaz kaydı, Configuration Profile, Compliance Policy, uygulama dağıtımı ve App Protection Policy için Plan 1 yeterlidir. Conditional Access ve Windows Automatic Enrollment gibi özellikler ise Intune lisansına değil, Microsoft Entra ID P1 ya da P2'ye bağlıdır. Paketlerin hangi Intune ve Entra ID planını içerdiğini Enrollment yazımdaki lisans tablosunda listeledim.
1 Temmuz 2026 itibarıyla Remote Help, Advanced Analytics ve Intune Plan 2 yetenekleri Microsoft 365 E3'e, bunlara ek olarak Endpoint Privilege Management, Enterprise App Management ve Cloud PKI da Microsoft 365 E5'e dahil edildi. F1 ve F3 bu değişikliğin dışındadır.
Bu değişiklik uygun Tenant'lara kademeli olarak açılıyor ve Microsoft, etkinleştirmeden önce Microsoft 365 Admin Center üzerinden bildirim yayınlıyor. Paket içerikleri zaman içinde değiştiği için güncel durumu Microsoft'un Microsoft Intune Pricing sayfasından doğrulamanızı öneririm.
Yetkilendirme tarafında en geniş yetki, Entra ID'deki Intune Administrator rolündedir. Bu rol ayrıcalıklı bir rol olduğu için günlük operasyonu yürüten ekiplere verilmemelidir. Onlar için Intune'un kendi RBAC modelindeki yerleşik roller kullanılır: Policy and Profile Manager, Application Manager, Endpoint Security Manager, Help Desk Operator ve Read Only Operator. Bu rolleri Scope Tag'lerle birleştirerek, örneğin bir Help Desk ekibinin yalnızca kendi lokasyonundaki cihazları görmesini sağlayabilirsiniz.
Intune'u doğru konumlandırmak için akılda tutulması gereken ayrım şudur: Intune cihazı yapılandırır ve ölçer, erişim kararını ise Entra ID verir. MDM cihazı, MAM uygulamanın içindeki veriyi korur ve çoğu ortamda ikisi birlikte kullanılır. Bir sonraki adım cihazları yönetime almaktır. Bunun için gereken hazırlıkları Device Enrollment yazımda bulabilirsiniz.
Faydalı olması dileğiyle...
Makale ile ilgili düşüncelerinizi ve sorularınızı aşağıdaki yorum kısmında paylaşmaktan çekinmeyin. Her katkı, içeriğin daha fazla kişiye ulaşmasını ve daha faydalı bir tartışma ortamı oluşmasını sağlar.