Switch Port Security, Cisco Switch'lerde bir Port'a hangi cihazların bağlanabileceğini MAC Address üzerinden kontrol eden bir güvenlik özelliğidir. Her Port için iki şey belirlersiniz: O Port'tan en fazla kaç cihazın geçebileceği ve isterseniz bu cihazların hangileri olacağı. Bu kuralın dışına çıkan bir cihaz Port'a takıldığında Switch bunu bir ihlal, yani Violation olarak görür ve önceden belirlediğiniz aksiyonu uygular.
Bu özelliğin çözdüğü sorun basit. Ofisteki boş bir Network prizine ya da masadaki PC'nin kablosunu çekip kendi Laptop'ına takan bir kişi, başka bir kontrol yoksa doğrudan şirket ağına girer. Port Security bu tür durumlarda Port'un kendisini bir kontrol noktasına çevirir. 802.1X gibi kullanıcıyı ve cihazı kimlik doğrulamasından geçiren çözümlerin yerini tutmaz; ancak 802.1X'in olmadığı ortamlarda ek bir sunucu veya altyapı gerektirmeden uygulanabilen bir koruma katmanı sağlar.
İlk olarak Port Security'nin arka planda nasıl çalıştığını ve Violation durumunda hangi seçeneklerin olduğunu anlatıyorum. Ardından her kullanıcının Port'una yalnızca bir PC ve bir Laptop bağlayabildiği bir senaryo üzerinden yapılandırmayı adım adım uyguluyor, sonuçlarını doğruluyor ve kapanan Port'un nasıl geri alındığını gösteriyorum.
1- Port Security Nasıl Çalışır?
Bir Switch, hangi Port'un arkasında hangi MAC Address'in olduğunu MAC Address tablosunda tutar. Port Security açılan bir Port bu genel tablodan ayrı olarak kendi küçük listesini tutar; buna Secure MAC Address listesi diyorum. Listeye kaç adres girebileceğini maximum değeri belirler ve varsayılan değeri 1'dir.
Çalışma mantığı şu: Port'a bir Frame geldiğinde Switch, Frame'in kaynak MAC Address'ine bakar. Adres listede varsa trafik normal geçer. Adres listede yoksa ve listede yer varsa adres öğrenilir ve listeye eklenir. Adres listede yoksa ve liste doluysa bu bir Violation'dır.
Violation üreten ikinci bir durum daha var. Bir MAC Address aynı VLAN'daki başka bir Secure Port'ta zaten kayıtlıysa ve aynı adres bu Port'ta görülürse, listede yer olsa bile Violation sayılır. Bu sayede aynı cihaz iki Port arasında taşınamaz ve bir MAC Address başka bir Port'tan taklit edilemez.
Port Security bir Port'ta açıldığında başka bir ayar yapılmazsa şu değerlerle çalışır: Port başına en fazla 1 MAC Address, Violation modu Shutdown, Sticky öğrenme kapalı, Aging kapalı.
1.1- Secure MAC Address Türleri
Listeye giren adresler üç türden biri olur. Aralarındaki fark, adresin nereden geldiği ve Switch yeniden başlatıldığında kalıp kalmadığıdır.
Static: Adresi siz elle yazarsınız. Running-Config'e yazılır; yapılandırma kaydedilirse Switch yeniden başlasa bile kalır.
Dynamic: Switch, Port'a bağlanan cihazın adresini kendisi öğrenir. Adres yalnızca MAC Address tablosunda tutulur, Running-Config'e yazılmaz. Switch yeniden başladığında silinir.
Sticky: Dynamic gibi kendiliğinden öğrenilir; ancak öğrenilen adres Running-Config'e bir satır olarak yazılır. Böylece elle yazmadan Static gibi kalıcı adresler elde edersiniz. Sticky açıldığında Port'ta daha önce Dynamic öğrenilmiş adresler de Sticky'ye dönüşür.
Running-Config, Switch'in o an çalıştığı yapılandırmadır ve RAM'de tutulur. Startup-Config ise yeniden başlatmada yüklenen kayıtlı yapılandırmadır. copy running-config startup-config komutu ilkini ikincisine kaydeder.
Sticky adresler yalnızca Running-Config'e yazılır. Yapılandırma kaydedilmeden Switch yeniden başlatılırsa öğrenilen adresler kaybolur ve Port yeniden öğrenmeye başlar.
2- Violation Modları
Violation oluştuğunda Switch'in ne yapacağını Violation modu belirler. Üç seçenek var. Aralarındaki farkı üç soruyla ayırt ediyorum: Port açık kalıyor mu, olay bir yere bildiriliyor mu ve Violation sayacı artıyor mu?
2.1- Shutdown
Violation olduğu anda Port kapanır ve err-disabled denilen hata durumuna geçer. Port'un LED'i söner, Port'taki tüm cihazların bağlantısı kesilir. Switch bir Syslog mesajı yazar, SNMP Trap gönderir ve Violation sayacını bir artırır. Shutdown, Port Security'nin varsayılan modudur.
Err-disabled bir Port kendiliğinden açılmaz. Ya bir yönetici elle açar ya da errdisable recovery ayarıyla belirli bir süre sonra otomatik açılması sağlanır. Her iki yöntemi 6. bölümde uyguluyorum.
Yeni IOS sürümlerinde violation shutdown vlan seçeneği de vardır. Bu seçenekte Port'un tamamı değil, yalnızca Violation'ın oluştuğu VLAN o Port üzerinde kapanır.
2.2- Restrict
Port açık kalır. Listede olmayan bir MAC Address'ten gelen Frame'ler düşürülür, listedeki cihazlar çalışmaya devam eder. Switch her Violation'da Syslog mesajı yazar, SNMP Trap gönderir ve sayacı artırır. Restrict, yetkisiz cihazı engellerken meşru kullanıcının Port'unu kapatmak istemediğiniz durumlar için uygundur.
2.3- Protect
Restrict ile aynı şekilde Port açık kalır ve bilinmeyen adreslerden gelen Frame'ler düşürülür. Farkı, olayın hiçbir yere bildirilmemesidir: Syslog mesajı yazılmaz, Trap gönderilmez, sayaç artmaz. Bir Violation yaşandığını ancak takılan cihazın çalışmadığını görerek anlarsınız. Görünürlük sağlamadığı için Protect'i yalnızca olayın takip edilmesinin gerekmediği Port'larda tercih ediyorum.
Syslog, Switch'in olay mesajlarını Console'a ve bir Syslog sunucusuna yazmasıdır. SNMP Trap ise Switch'in bir Network izleme sistemine UDP 162 üzerinden anlık uyarı göndermesidir; bunun için snmp-server enable traps port-security komutu ve bir SNMP Host tanımı gerekir.
Cisco, Protect modunu Trunk Port'larda önermez. Trunk üzerindeki herhangi bir VLAN kendi sınırına ulaştığında Port genelinde öğrenme durur ve diğer VLAN'larda beklenmedik kesintiler oluşabilir.
|
Violation Modu |
Bilinmeyen MAC Trafiği |
Port Durumu |
Syslog ve SNMP Trap |
Violation Sayacı |
|
Shutdown (varsayılan) |
Tüm trafik kesilir |
Err-disabled |
Gönderilir |
Artar |
|
Restrict |
Düşürülür |
Secure-up |
Gönderilir |
Artar |
|
Protect |
Düşürülür |
Secure-up |
Gönderilmez |
Artmaz |
3- Senaryo
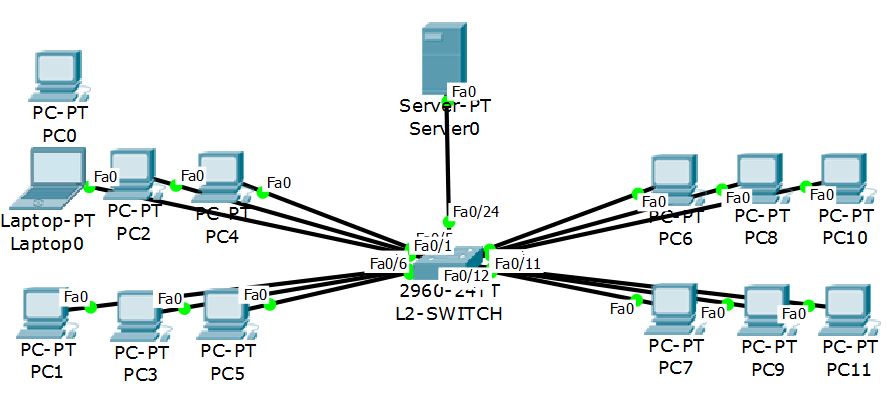
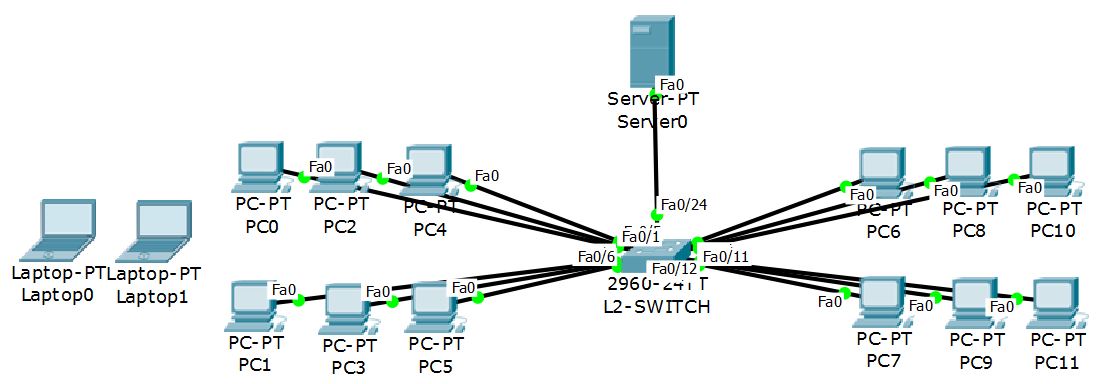
Her kullanıcının masasında bir sabit PC ve bir Laptop var. Kullanıcılar L2-Switch üzerindeki FastEthernet 0/1 ile 0/6 arasındaki Port'lara bağlanıyor. Hedefim şu: Her Port yalnızca kendi kullanıcısının bu iki cihazını kabul etsin, üçüncü bir cihaz takıldığında Port kapansın.
Bunun için maximum değerini 2, Violation modunu Shutdown olarak belirliyorum. MAC Address'leri elle girmek yerine Sticky öğrenme kullanıyorum; böylece her Port'a ilk bağlanan iki cihazın adresi Switch tarafından öğrenilip Running-Config'e yazılıyor.
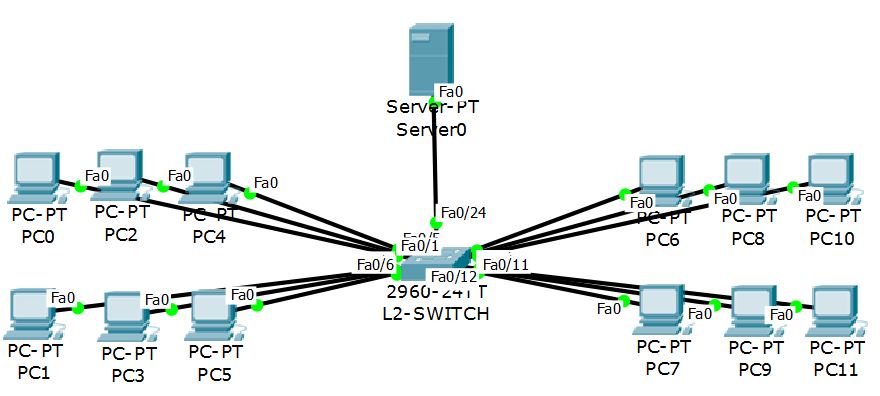
Uygulamayı Cisco Packet Tracer üzerinde yapıyorum. Packet Tracer'ın gerçek IOS'tan farklı davrandığı yerleri ilgili adımlarda ayrıca belirtiyorum.
4- Switch Port Security Yapılandırma

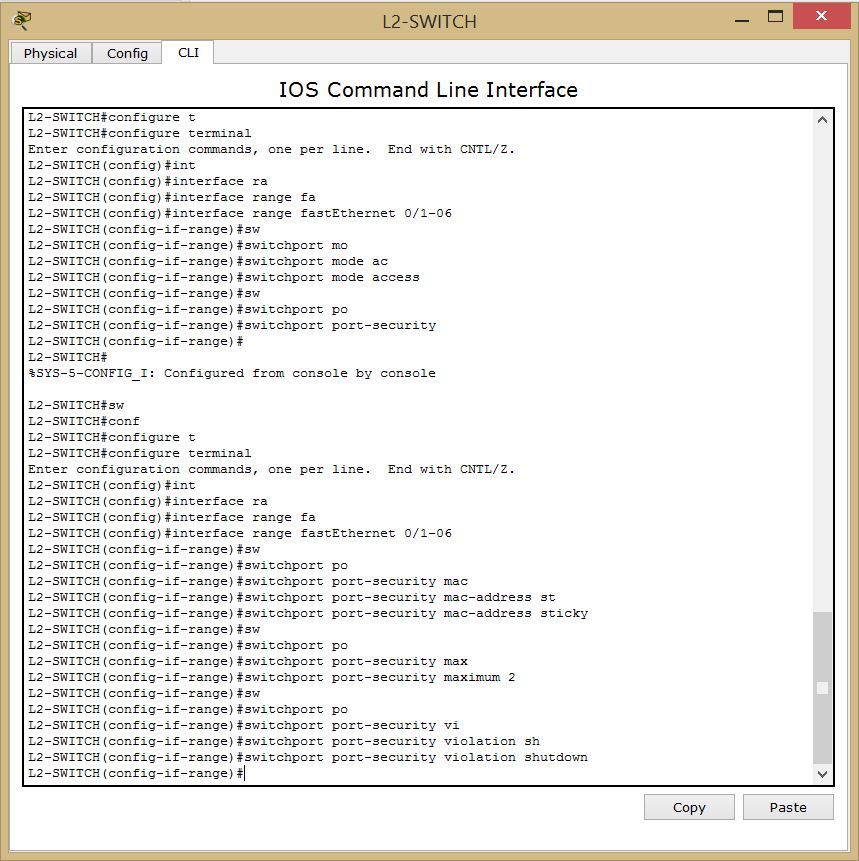
Altı Port'a aynı ayarları uygulayacağım için Port'lara tek tek girmek yerine interface range kullanıyorum. Bu komut seçilen Port'ları tek bir yapılandırma ekranında toplar; Prompt (config-if-range)# olur ve burada yazdığım her komut Port'ların her birine ayrı ayrı uygulanır. Running-Config'te bu komutlar yine her Port'un kendi altında görünür.
L2-Switch(config)#interface range fastEthernet 0/1 - 6
L2-Switch(config-if-range)#switchport mode access
L2-Switch(config-if-range)#switchport nonegotiate
L2-Switch(config-if-range)#switchport port-security
L2-Switch(config-if-range)#switchport port-security mac-address sticky
L2-Switch(config-if-range)#switchport port-security maximum 2
L2-Switch(config-if-range)#switchport port-security violation shutdown
Komutların her birinin ne yaptığına sırayla bakıyorum.
4.1- interface range fastEthernet 0/1 - 6
FastEthernet 0/1 ile 0/6 arasındaki altı Port'un yapılandırma moduna aynı anda giriyorum. 0/1 gösterimi Slot/Port anlamına gelir; Catalyst 2960 gibi tek gövdeli Switch'lerde Slot her zaman 0'dır. Catalyst 3750 veya 9300 gibi Stack yapılan modellerde başa bir de Stack üye numarası gelir ve Port 1/0/1 şeklinde yazılır.
Bu komut tek başına yapılandırmayı değiştirmez; yalnızca sonraki komutların hangi Port'lara uygulanacağını seçer. Gerçek IOS'ta aralık yazarken tire işaretinin iki yanında boşluk bırakılması gerekir; 0/1-6 yazımı hata verir. Packet Tracer her iki yazımı da kabul eder.
4.2- switchport mode access
Port'ları kalıcı olarak Access moduna alıyorum. Bir Switch Port'u iki şekilde çalışabilir: Tek bir VLAN taşıyan Access Port ya da birden fazla VLAN taşıyan Trunk Port. Catalyst Switch'lerde Port'lar varsayılan olarak dynamic auto modunda gelir; bu modda Port, Access mi Trunk mı olacağına karşı taraftaki cihazla DTP (Dynamic Trunking Protocol) üzerinden pazarlık ederek karar verir. Yani Port'un durumu Switch'in ayarına değil, kabloya takılan cihaza bağlı kalır.
Port Security bu belirsizliği kabul etmez. Port'un statik Access ya da statik Trunk olması zorunludur; dynamic moddaki bir Port'ta switchport port-security komutu reddedilir.
Bu komutun ikinci bir güvenlik faydası daha var. Dynamic modda bırakılan bir kullanıcı Port'una DTP konuşan bir cihaz takan kişi, Port'u Trunk'a çevirip tüm VLAN'lara ulaşabilir. Port'u statik Access yapmak bu VLAN Hopping saldırısını kapatır. Access modunda Port DTP mesajı göndermeye devam ettiği için, kullanıcı Port'larında DTP'yi tamamen kapatan switchport nonegotiate komutunu da ekliyorum.
Senaryoda Port'lar varsayılan VLAN 1'de kalıyor. Kullanıcı Port'ları başka bir VLAN'a alınacaksa switchport access vlan komutu bu adımda girilir.
Dynamic modda bir Port'ta switchport port-security komutu "Command rejected: FastEthernet0/1 is a dynamic port." hatasıyla reddedilir. Port Security ayrıca SPAN Destination Port'larda ve Routed Port'larda açılamaz.
4.3- switchport port-security
Port Security'yi açıyorum. Komut girildiği anda Port kendi Secure MAC Address listesini oluşturur ve gelen ilk Frame'in kaynak adresini öğrenmeye başlar. Bu noktada Port varsayılan değerlerle çalışır: maximum 1, Violation modu Shutdown, Sticky kapalı. Sonraki komutlarla bu değerleri senaryoya göre değiştiriyorum.
Komutların sırası burada önemli. Her komut girildiği anda uygulanır. Port'ta o sırada iki cihaz aktifse ve Port Security maximum 1 ile açılırsa, ikinci cihazın ilk Frame'i anında Violation üretir ve Port kapanır. Canlı bir Port'ta bunu önlemek için önce maximum ve mac-address sticky ayarlarını giriyor, switchport port-security komutunu en son çalıştırıyorum; bu iki ayar Port Security açılmadan önce de girilebilir. Senaryoda Port'lara henüz cihaz bağlı olmadığı için komutları anlatım sırasıyla giriyorum.
Sonucu show port-security interface çıktısındaki iki satırdan okuyorum. Port Security: Enabled özelliğin açık olduğunu gösterir. Port Status ise Port'un o anki durumudur: Kablo takılı ve sorun yoksa Secure-up, kablo takılı değilse Secure-down, Shutdown modunda Violation yaşanmışsa Secure-shutdown.
Üzerinde aktif cihaz olan bir Port'ta maximum değeri yükseltilmeden switchport port-security girilirse, birden fazla MAC Address görüldüğü anda Port kapanır. Canlı Port'larda önce maximum ve sticky ayarlarını girin, switchport port-security komutunu en son çalıştırın.
4.4- switchport port-security mac-address sticky
Sticky öğrenmeyi açıyorum. Bu komut olmadan öğrenilen adresler Dynamic kalır ve Switch yeniden başladığında silinir. Sticky ile Port'a bağlanan her cihazın MAC Address'i öğrenildiği anda Running-Config'e switchport port-security mac-address sticky H.H.H biçiminde bir satır olarak yazılır.
Sticky'yi elle tanımlamaya tercih etmemin nedeni iş yükü. Elle tanımlamada her kullanıcının PC ve Laptop adresini önceden toplayıp altı Port'a tek tek girmem gerekir. Sticky'de adresler cihazlar ilk kez bağlandığında kendiliğinden oluşur. Bunun karşılığında bir kabul yapıyorum: Port'a ilk bağlanan cihaz meşru sayılır. Bu yüzden Sticky'yi kullanıcıların doğru cihazlarının takılı olduğu bir kurulum penceresinde açıyor ve ardından yapılandırmayı kaydediyorum. Öğrenme tamamlandıktan sonra Port yalnızca kayıtlı iki adresi kabul eder.
Öğrenilen Sticky adresler Static adresler gibi davranır: maximum sayısına dahildir, Port kapanıp açıldığında silinmez ve Aging ile yaşlanmaz. Sticky, no switchport port-security mac-address sticky ile kapatılırsa mevcut Sticky adresler Dynamic'e döner ve Running-Config'ten silinir.
İlk iki cihaz bağlandığında Running-Config'te ilgili Port'un altında şu satırlar oluşur.
interface FastEthernet0/1
 switchport mode access
 switchport nonegotiate
 switchport port-security
 switchport port-security maximum 2
 switchport port-security mac-address sticky
 switchport port-security mac-address sticky 0002.1752.6285
 switchport port-security mac-address sticky 0060.2F45.E8E7
Violation modu satırı burada görünmüyor; çünkü Shutdown varsayılan değerdir ve IOS varsayılan değerde kalan hiçbir ayarı Running-Config'e yazmaz. Port'un hangi modda çalıştığını görmek için show port-security interface çıktısındaki Violation Mode satırına bakıyorum.
Sticky yerine adresleri elle de tanımlayabilirim. Bu yöntem, Port'un arkasındaki cihazın değişmediği ve adresinin bilindiği yerler için uygundur: Yazıcı, IP kamera, sunucu veya kiosk gibi. Elle girilen adres sayısı maximum değerinden azsa kalan yer öğrenmeyle dolar; maximum değerinden fazla adres girilmek istenirse komut reddedilir.
Adres IOS'ta H.H.H biçiminde yazılır: 12 haneli onaltılık değer, dörder haneli üç grup halinde nokta ile ayrılır. Windows'un 00-0C-85-6E-1E-88, Linux ve macOS'un 00:0c:85:6e:1e:88 gösterimleri IOS'ta 000C.856E.1E88 olarak girilir; büyük ve küçük harf farkı yoktur.
L2-Switch(config-if)#switchport port-security mac-address 000C.856E.1E88
L2-Switch(config-if)#switchport port-security mac-address sticky 000C.856E.1E88
İlk komut adresi Static olarak tanımlar. İkinci komut aynı adresi Sticky olarak yazar; sonuç, Switch'in kendisinin öğrendiği bir Sticky adresle aynı görünür. Her iki durumda da adres maximum sayısına dahildir.
4.5- switchport port-security maximum 2
Port'un listesinde en fazla iki MAC Address tutulacağını belirtiyorum. Bu sayı adresin türüne bakmaz; Static, Dynamic ve Sticky adreslerin toplamı 2'ye ulaştığında Port yeni adres öğrenmeyi bırakır ve listede olmayan ilk adres Violation üretir. Senaryoda her masada bir PC ve bir Laptop olduğu için değer 2. İki cihazın aynı anda takılı olması gerekmez; Port ikisini de öğrendikten sonra hangisi bağlıysa onunla çalışır.
Değer 1 ile Switch'in desteklediği üst sınır arasında seçilebilir; üst sınır modele göre değişir ve show port-security çıktısının sonundaki Max Addresses limit in System satırında görünür. Değeri, Port'ta o anda kayıtlı adres sayısının altına düşürmek isterseniz komut reddedilir; önce fazla adreslerin silinmesi gerekir.
Bir ayrıntı daha var. Voice VLAN kullanılan Port'larda IP Phone'un kendi MAC Address'i de Port'un maximum değerine dahildir. IP Phone arkasına PC bağlanan Port'larda bu yüzden maximum en az 2 olmalıdır. Gerekirse sınır VLAN bazında ayrı ayrı verilebilir: switchport port-security maximum 1 vlan access ve switchport port-security maximum 1 vlan voice.
4.6- switchport port-security violation shutdown
Sınır aşıldığında Port'un kapanmasını istiyorum. Shutdown zaten varsayılan mod olduğu için bu satır Running-Config'te görünmez ve komut Port'ta bir şeyi değiştirmez. Yine de yapılandırmaya açıkça yazıyorum. Port daha önce Restrict veya Protect'e alınmışsa komut modu Shutdown'a geri çevirir; alınmamışsa yapılandırmayı okuyan kişi Violation davranışını tahmin etmek zorunda kalmaz.
Bu senaryoda Shutdown'ı seçmemin nedeni Port'un kullanım şekli. Bir kullanıcı Port'unda üçüncü bir MAC Address görülmesi ya kablo değişimi ya da izinsiz bir cihaz demektir; her iki durumda da Port'un kapanması ve olayın bir kişi tarafından incelenmesi isteniyor. Restrict, meşru kullanıcıyı çalışır tutar ama yetkisiz cihaz takılı kaldığı sürece sürekli Violation üretir ve Syslog'u doldurur. Protect ise olayı hiç göstermez. Shutdown'ın bedeli, meşru kullanıcının da kesintiye uğraması ve Port'un geri alınması için müdahale gerekmesidir.
Port kapandığında Static ve Sticky adresler listede kalır; Dynamic adresler ise Port'un Link'i düştüğü için silinir.
5- Yapılandırmanın Doğrulanması
Yapılandırmayı tamamladıktan sonra FastEthernet 0/1 Port'una sırayla üç cihaz bağlıyor ve her adımda show port-security interface çıktısını kontrol ediyorum.
5.1- İlk Cihaz
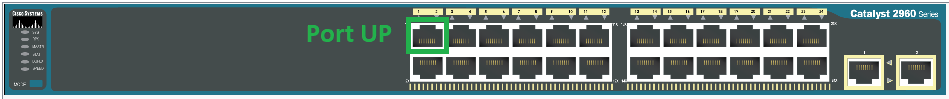
Port'a ilk cihaz olarak PC'yi bağlıyorum.
L2-Switch#show port-security interface fastEthernet 0/1
Port Security              : Enabled
Port Status                : Secure-up
Violation Mode             : Shutdown
Aging Time                 : 0 mins
Aging Type                 : Absolute
SecureStatic Address Aging : Disabled
Maximum MAC Addresses      : 2
Total MAC Addresses        : 1
Configured MAC Addresses   : 0
Sticky MAC Addresses       : 1
Last Source Address:Vlan   : 0002.1752.6285:1
Security Violation Count   : 0
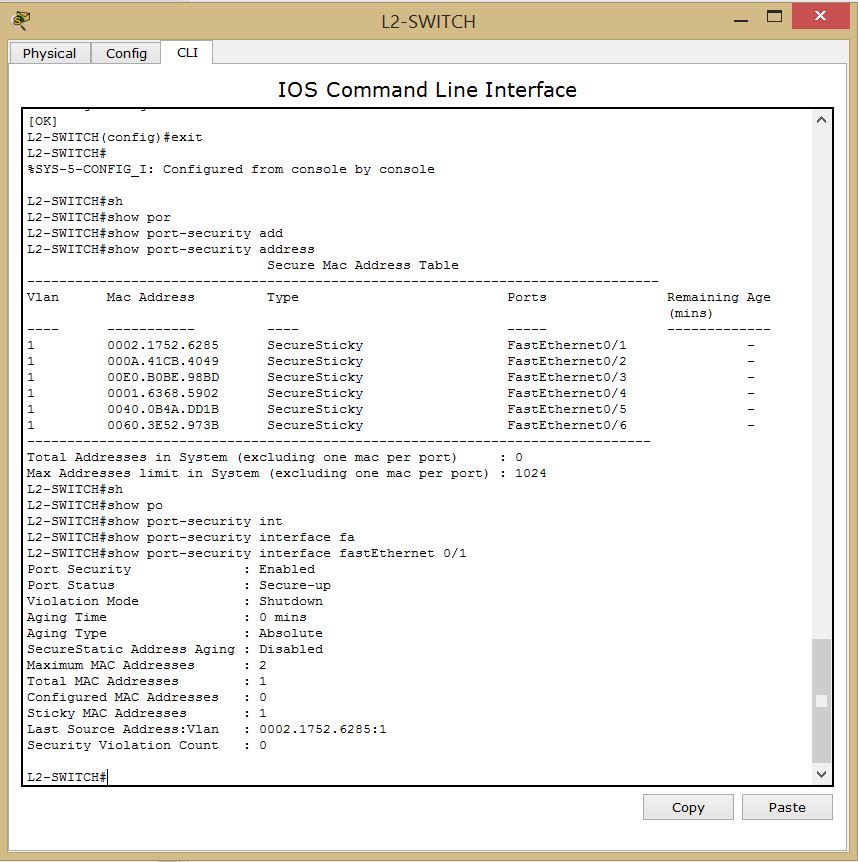
Çıktıyı satır satır okuyorum. Maximum MAC Addresses 2: Port en fazla iki adres öğrenebilir. Total MAC Addresses 1: Şu an tek adres kayıtlı. Configured MAC Addresses 0: Elle girilmiş Static adres yok. Sticky MAC Addresses 1: Öğrenilen adres Sticky olarak Running-Config'e yazıldı. Last Source Address:Vlan: Son görülen adres PC'nin MAC Address'i ve VLAN 1. Security Violation Count 0: Henüz ihlal yok.
5.2- İkinci Cihaz
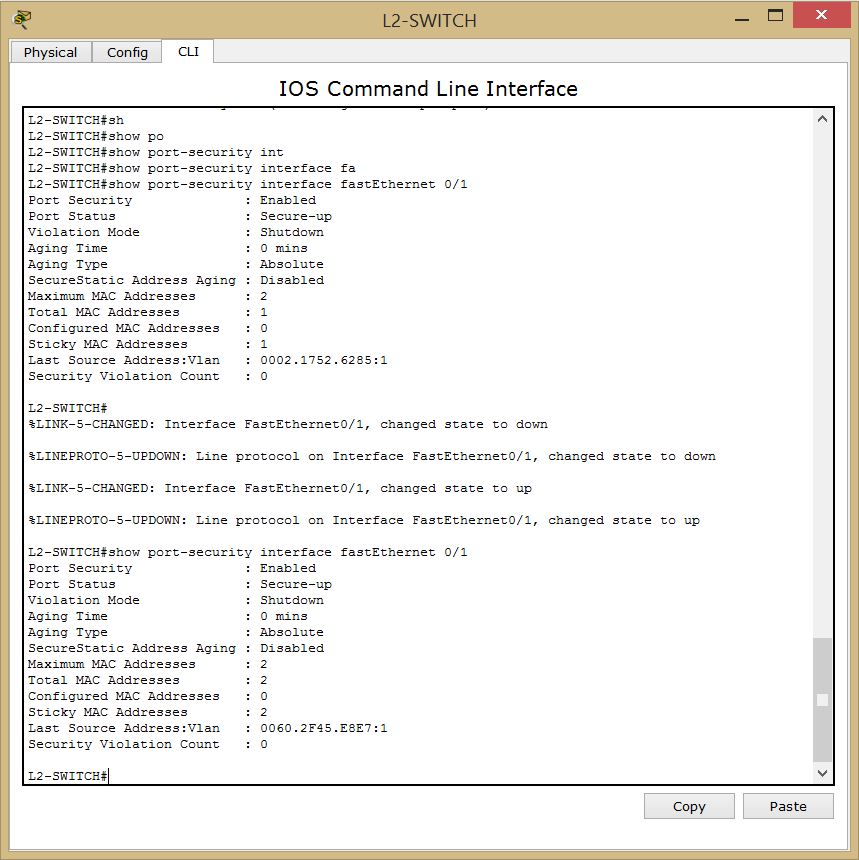
Aynı Port'a ikinci cihaz olarak Laptop'ı bağlıyorum ve çıktıyı yeniden alıyorum.
L2-Switch#show port-security interface fastEthernet 0/1
Port Security              : Enabled
Port Status                : Secure-up
Violation Mode             : Shutdown
Aging Time                 : 0 mins
Aging Type                 : Absolute
SecureStatic Address Aging : Disabled
Maximum MAC Addresses      : 2
Total MAC Addresses        : 2
Configured MAC Addresses   : 0
Sticky MAC Addresses       : 2
Last Source Address:Vlan   : 0060.2F45.E8E7:1
Security Violation Count   : 0
Total MAC Addresses ve Sticky MAC Addresses 2'ye çıktı; liste doldu. Last Source Address:Vlan artık Laptop'ın adresini gösteriyor. Port Secure-up durumda ve Violation sayacı 0.
5.3- Üçüncü Cihaz ve Violation
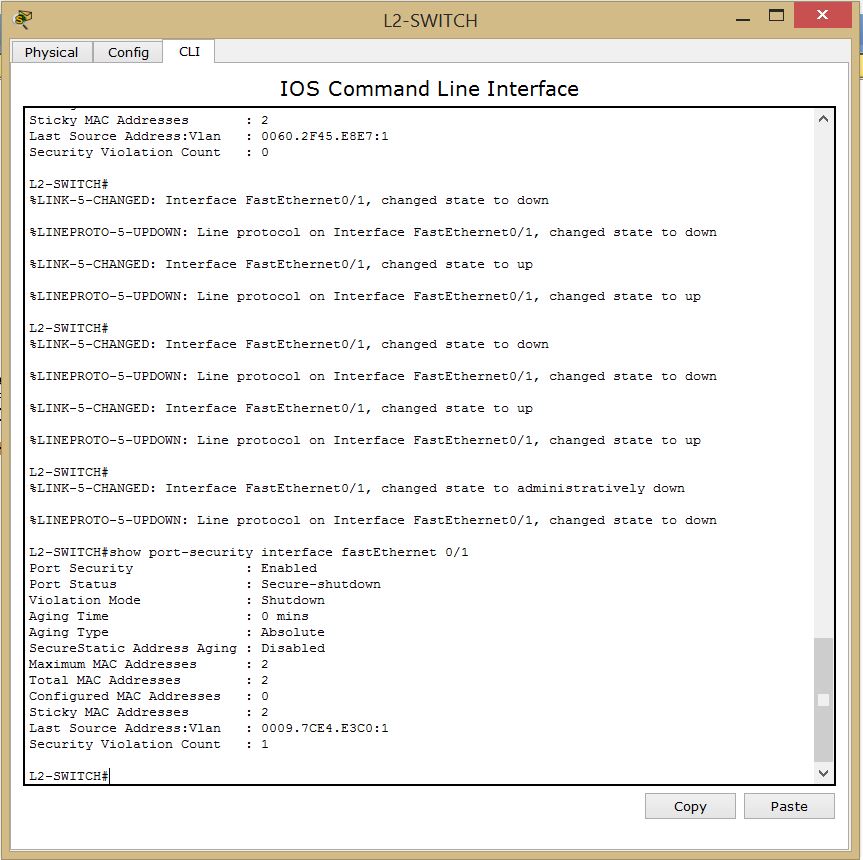
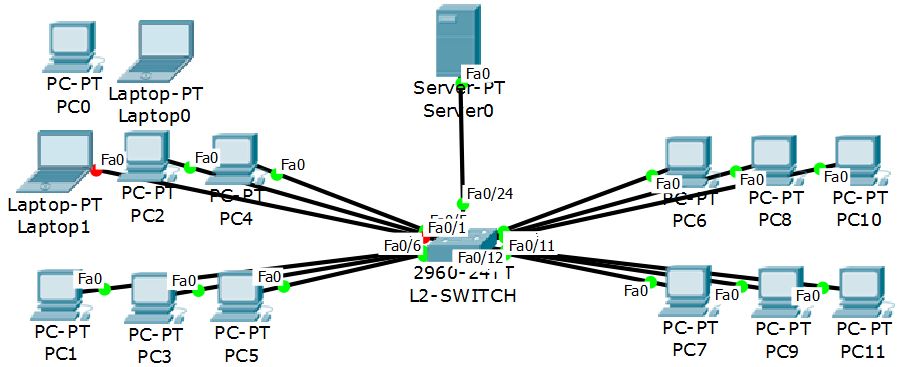
Şimdi aynı Port'a üçüncü bir bilgisayar bağlıyorum. Bu cihazın adresi listede yok ve listede yer kalmadı; gönderdiği ilk Frame Violation üretiyor.
L2-Switch#show port-security interface fastEthernet 0/1
Port Security              : Enabled
Port Status                : Secure-shutdown
Violation Mode             : Shutdown
Aging Time                 : 0 mins
Aging Type                 : Absolute
SecureStatic Address Aging : Disabled
Maximum MAC Addresses      : 2
Total MAC Addresses        : 2
Configured MAC Addresses   : 0
Sticky MAC Addresses       : 2
Last Source Address:Vlan   : 0009.7CE4.E3C0:1
Security Violation Count   : 1
Port Status Secure-shutdown oldu; Port err-disabled durumda ve daha önce öğrenilmiş PC ile Laptop dahil hiçbir cihaz artık iletişim kuramıyor. Security Violation Count 1'e yükseldi. Last Source Address:Vlan satırı Violation'a yol açan üçüncü cihazın adresini gösteriyor; hangi cihazın soruna neden olduğunu buradan buluyorum. Listedeki iki Sticky adres korunuyor.
Gerçek bir Catalyst Switch'te bu anda Console'a ve Syslog'a aşağıdaki mesajlar düşer. Packet Tracer bu mesajların tamamını göstermez.
%PM-4-ERR_DISABLE: psecure-violation error detected on Fa0/1, putting Fa0/1 in err-disable state
%PORT_SECURITY-2-PSECURE_VIOLATION: Security violation occurred, caused by MAC address 0009.7ce4.e3c0 on port FastEthernet0/1.
%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to down
%LINK-3-UPDOWN: Interface FastEthernet0/1, changed state to down
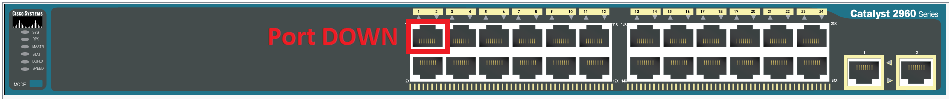
Tek bir Port yerine Switch'in tamamına bakmak için şu üç komutu kullanıyorum.
L2-Switch#show port-security
L2-Switch#show port-security address
L2-Switch#show interfaces status err-disabled
show port-security, Port Security açık olan tüm Port'ları maximum değeri, kayıtlı adres sayısı, Violation sayısı ve Violation moduyla birlikte tek tabloda listeler. show port-security address, hangi Port'ta hangi adresin hangi türle (SecureConfigured, SecureDynamic, SecureSticky) kayıtlı olduğunu gösterir. show interfaces status err-disabled ise kapanmış Port'ları ve kapanma nedenini verir.
6- Err-disabled Port'un Geri Alınması
Port'u geri almadan önce Violation'a yol açan cihazı Port'tan çıkarıyorum. Aksi halde Port açılır açılmaz aynı cihazın ilk Frame'i ile yeniden kapanır.
Yetkisiz cihaz Port'ta takılı kaldığı sürece Port'u açmanın bir anlamı yoktur; Port hemen tekrar kapanır ve Violation sayacı bir daha artar.
6.1- Manuel Geri Alma
Err-disabled bir Port'u geri almak için Port'un altında önce shutdown, ardından no shutdown giriyorum.
L2-Switch(config)#interface fastEthernet 0/1
L2-Switch(config-if)#shutdown
L2-Switch(config-if)#no shutdown
Packet Tracer'da tek başına no shutdown yazmak Port'u geri getirir. Gerçek IOS'ta ise err-disabled bir Port için no shutdown tek başına yeterli olmaz; önce shutdown girilmesi gerekir. Üretim ortamında her zaman iki komutu birlikte kullanıyorum.
6.2- Errdisable Recovery ile Otomatik Geri Alma
Her Violation'da bir yöneticinin Switch'e bağlanıp Port'u elle açması iş yükü yaratır. Errdisable recovery, kapanan Port'ların belirli bir süre sonra kendiliğinden açılmasını sağlar. Port Security kaynaklı kapanmalar için kullanılacak neden adı psecure-violation'dır.
L2-Switch(config)#errdisable recovery cause psecure-violation
L2-Switch(config)#errdisable recovery interval 300
L2-Switch#show errdisable recovery
errdisable recovery interval saniye cinsindendir; 30 ile 86400 arasında seçilir ve varsayılanı 300 saniyedir. Bu süre Switch genelinde tüm err-disable nedenleri için ortaktır, yalnızca Port Security için ayrı süre verilemez. show errdisable recovery çıktısında hangi nedenlerin otomatik açılmaya dahil olduğunu, süreyi ve o an açılmayı bekleyen Port'ları görüyorum.
Süre dolduğunda yetkisiz cihaz yine takılıysa Port yeniden kapanır ve bu döngü sürer. Bu yüzden errdisable recovery, kazara oluşan kısa süreli Violation'ların kendi kendine çözülmesi için kullanılır; gerçek bir izinsiz cihaz durumunda yine bir kişinin olaya bakması gerekir.
7- Operasyonel Notlar
Port Security'nin üretimde en sık sorun çıkardığı nokta, maximum değerinin Port'un arkasındaki gerçek cihaz sayısına göre belirlenmemesidir. Arkasına PC bağlanan bir IP Phone, kendi MAC Address'i olan bir Docking Station, üzerinde sanal makine çalışan bir bilgisayar ya da masa altına konmuş küçük bir Switch, tek bir kullanıcıda bile maximum 1 veya 2 sınırını aşar. Yapılandırmadan önce her Port türü için beklenen adres sayısını netleştiriyorum.
Kullanıcıların cihaz değiştirdiği ortamlarda Sticky adreslerin kalıcı olması, eski cihazın adresinin listede yer kaplamasına yol açar. Bu durumda ilgili adresi elle silmek ya da Aging kullanmak gerekir.
L2-Switch(config-if)#switchport port-security aging time 60
L2-Switch(config-if)#switchport port-security aging type inactivity
L2-Switch#clear port-security sticky interface fastEthernet 0/1
aging time dakika cinsindendir ve 1 ile 1440 arasında seçilir. Absolute tipinde adres öğrenildikten belirtilen süre sonra listeden düşer; Inactivity tipinde ise yalnızca o adresten belirtilen süre boyunca trafik gelmezse düşer. Aging varsayılan olarak yalnızca Dynamic adreslere uygulanır; Static adreslerin de yaşlanması isteniyorsa switchport port-security aging static komutu eklenir. Sticky adresler yaşlanmaz. clear port-security sticky komutu ise belirtilen Port'taki Sticky adresleri siler ve Port'un yeniden öğrenmesine izin verir.
Port Security, bir Port'tan hangi cihazların geçebileceğini MAC Address düzeyinde kontrol altına alır ve fiziksel erişim senaryolarına karşı ek maliyet gerektirmeyen bir koruma katmanı sağlar. MAC Address'in taklit edilebildiğini, dolayısıyla bu kontrolün 802.1X gibi kimlik doğrulama çözümlerinin yerine geçmediğini akılda tutmak gerekir. Doğru maximum değeri, senaryoya uygun Violation modu ve önceden belirlenmiş bir geri alma yöntemiyle kullanıldığında, Access katmanının güvenliğini belirgin şekilde artırır.
Faydalı olması dileğiyle...
Makale ile ilgili düşüncelerinizi ve sorularınızı aşağıdaki yorum kısmında paylaşmaktan çekinmeyin. Her katkı, içeriğin daha fazla kişiye ulaşmasını ve daha faydalı bir tartışma ortamı oluşmasını sağlar.